ブックオフの不正アクセスで、会員情報が最大約643万件流出した可能性があるそうです。10月9日の朝、Yahoo!ニュースのランキングで見かけて、思わず「うちの会員番号は大丈夫?」と考えてしまいました。
でも、643万という数字の読み方にはコツがありそうです。ブックオフグループホールディングスの適時開示を開いて、何が分かっていて何が分かっていないのか、順番に確かめてみました。

まず事実確認。いつ、何が起きた?
発表したのはブックオフグループホールディングスです。日付は2026年10月9日。子会社が運営する会員管理システムが、第三者から不正アクセスを受けたという内容でした。
不正アクセスを確認したのは10月6日(火)だそうです。調査の結果、システムで管理している会員情報が外部から取得されたことが分かった、と書かれていました。
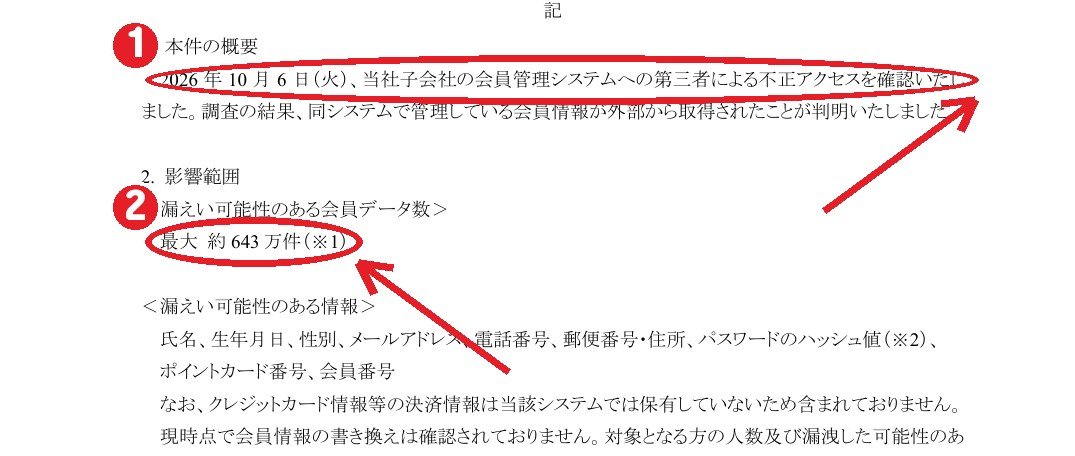
数字についても、資料に注記がありました。最大約643万件は、漏えいした可能性のある会員番号の件数です。実際の人数ではない、と明記されています。
つまり「643万人が被害」と読むのは早いみたいです。対象になる人数と情報は、いま精査中だそうです。
どんな情報が出た可能性があるのか
資料に書かれた項目は、氏名、生年月日、性別、メールアドレス、電話番号、郵便番号・住所、パスワードのハッシュ値、ポイントカード番号、会員番号でした。

一方で、クレジットカード情報などの決済情報は、このシステムでは持っていないため含まれないそうです。ここは少し安心できるところですね。
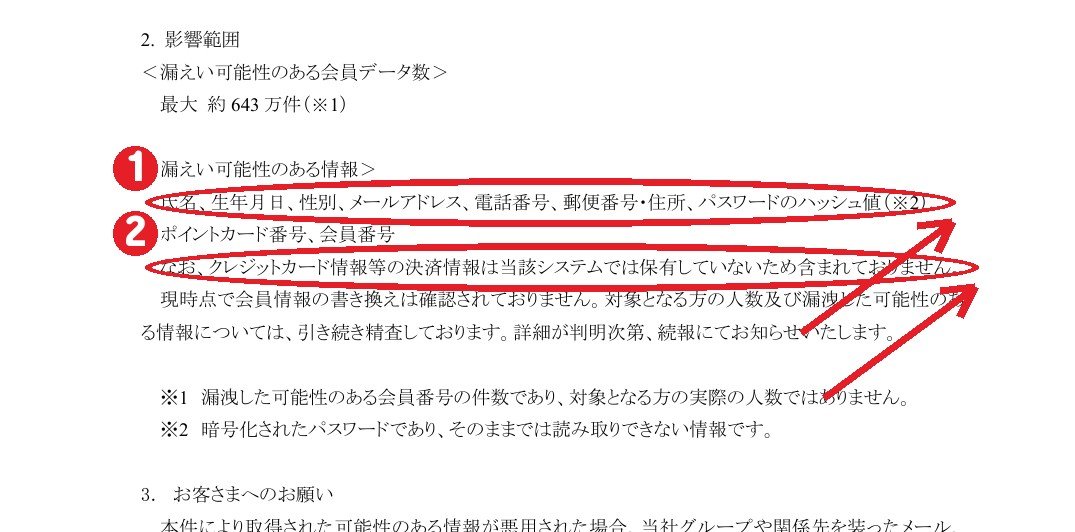
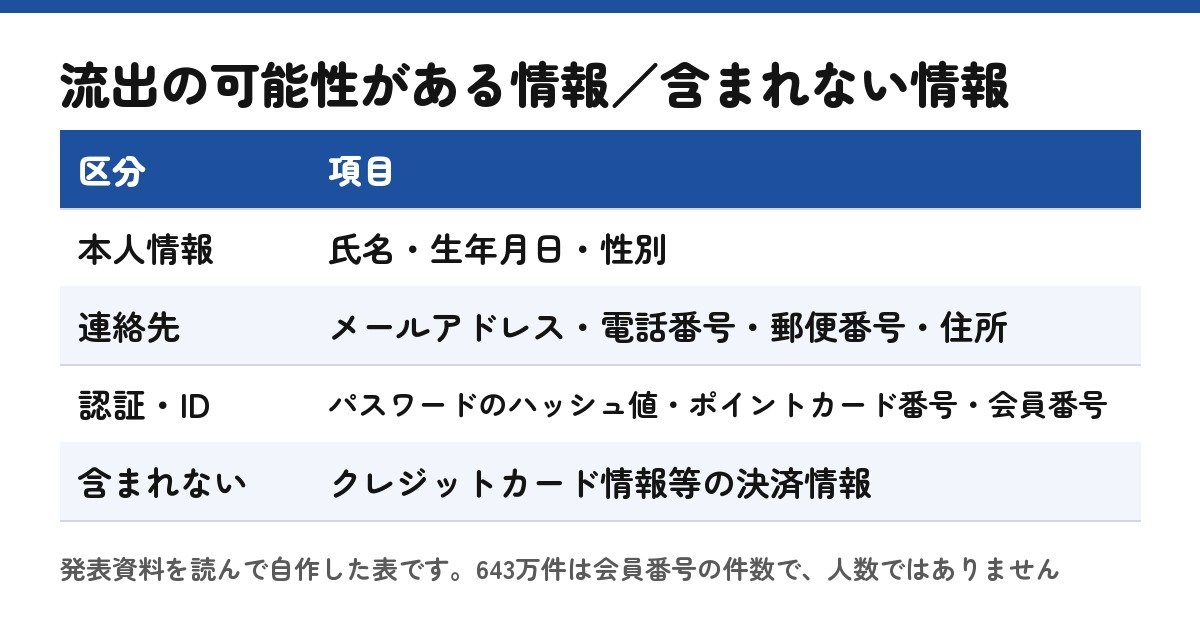
パスワードについても注記がありました。ハッシュ値は暗号化されたパスワードで、そのままでは読み取れない情報だと説明されています。ただ、「読めない」からといって、無関係とは言い切れないと思います。
9日時点で、流出した情報が外部に公開されたことや、第三者に悪用されたことは確認されていません。会員情報の書き換えも確認されていない、とのことです。
会社は何をしたのか
対応の欄には、攻撃元からの通信を遮断し、脆弱性を是正し、対象システムへの外部からのアクセスを遮断したと書かれていました。不正取得の経路は封じ込めを完了し、監視を続けているそうです。
あわせて、全システムを対象に緊急総点検を進めているとのことです。個人情報保護委員会への報告をはじめ、必要な対応も進めていると書かれていました。対象の方には、調査結果を踏まえて順番に個別連絡をするそうです。
私たちが気をつけたいこと
発表で一番強調されていたのが、なりすましへの注意でした。グループや関係先を装ったメール、SMS、電話が届く可能性があるそうです。
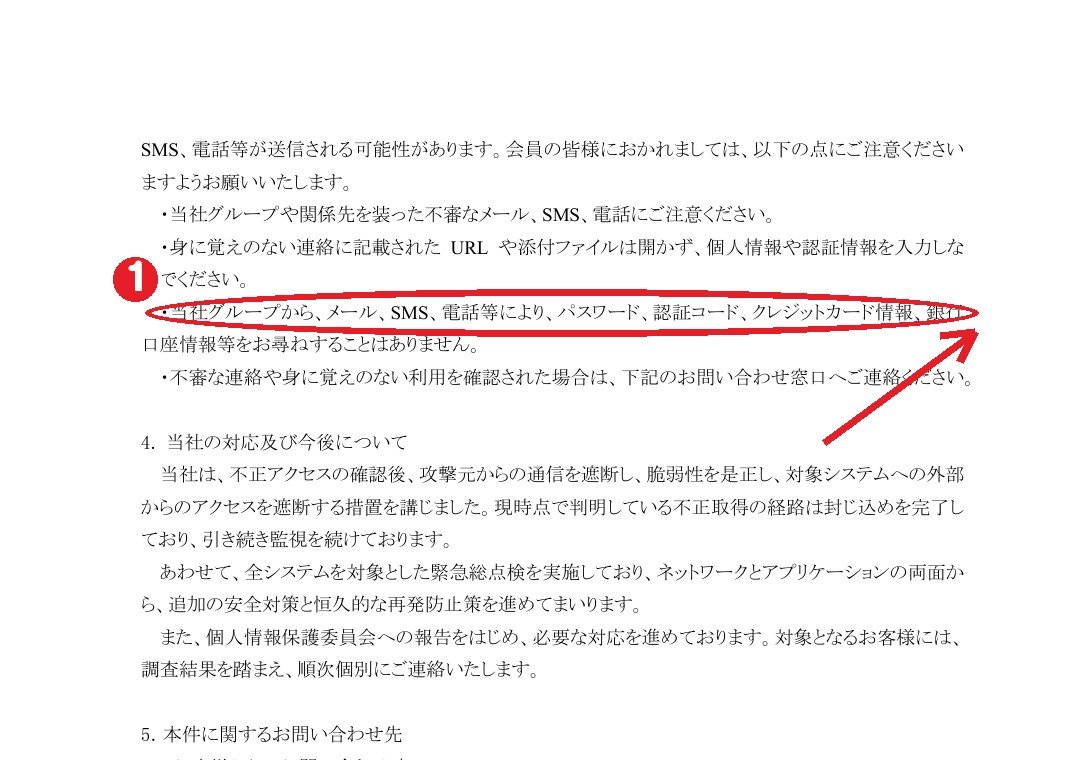
資料には、身に覚えのない連絡のURLや添付ファイルは開かない、個人情報や認証情報を入力しない、と書かれていました。さらに、会社がメール、SMS、電話でパスワードやクレジットカード情報を尋ねることはない、とも明記されています。
ここからは私の考えです。住所と電話番号とポイントカード番号がそろっていると、本物っぽい連絡を作りやすいと思います。だから「ブックオフからです」と言われても、リンクは押さずに、公式の発表ページから確認するのが安全そうです。
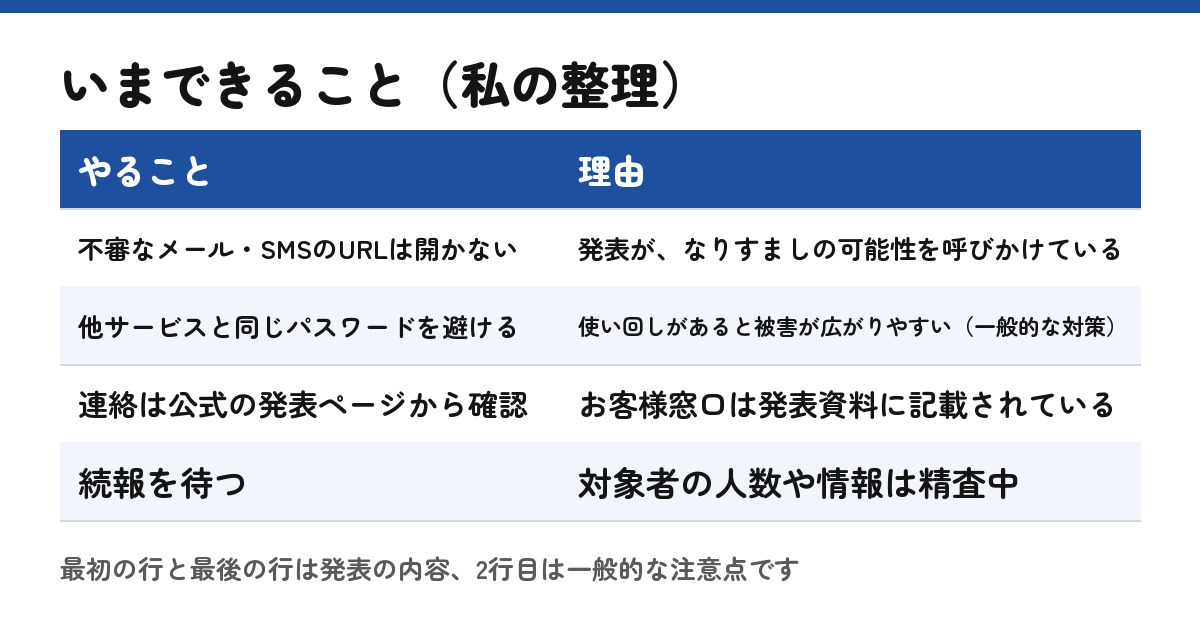
もうひとつ、パスワードの使い回しも気になります。ブックオフと同じパスワードを他のサービスで使っているなら、変えておくと安心だと思います。これは発表にあった内容ではなく、一般的な対策です。
相次ぐ流出。ニュースを見て思ったこと
ITmedia NEWSの記事の関連リンクには、ローソン215万件、焼肉きんぐ約1079万件、ミスターマックス最大173万人分、GMOのinfoQ最大95万件といった見出しが並んでいました。企業名ごとに原因も状況も違うはずなので、ひとまとめにはできません。それでも、こんなに続くと、会員登録のたびに少し構えてしまいます。
続報では、対象人数と流出した情報の詳細が出る予定です。まとめると、643万件は会員番号の件数、決済情報は含まれない、不審な連絡には注意、という3点です。あなたは、使っていないポイントカードの会員登録、まだ残していますか?
あわせて読みたい
参考にしたところ
- ブックオフグループホールディングス「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月9日)
- ITmedia NEWS(Yahoo!ニュース)「ブックオフに不正アクセス、最大約643万件の個人情報流出」(2026年10月9日)
- ブックオフグループホールディングス「News」
- TBS NEWS DIG「【速報】ブックオフGHDで最大643万件の情報流出のおそれ」(2026年10月9日、YouTube)
- 話題の出どころ:10月9日のYahoo!ニュース。写真はウィキメディア・コモンズのイメージ写真、企業の公式発表の画面、自作の表です。