「損保ジャパンの6万件って、自分の情報も入ってるのかな」。10月7日、そんな声がネットで流れました。数字だけが先に回ってきたので、損保ジャパンが出した公式のお知らせ(PDF)を開いて、何が書いてあるのか確かめてみました。
先に言うと、これは損保ジャパン本体のシステムが破られた話ではないみたいです。お知らせには、同社のシステムへの不正アクセスは確認されていない、とはっきり書いてありました。
まず事実確認。外部委託先のサーバーが狙われた
お知らせによると、対象は事業者向けの通信機能付きドライブレコーダー「SMILING ROAD」です。導入している企業の従業員からの質問や問い合わせの窓口に、株式会社スカラコミュニケーションズ(以下SC社)のサービスを使っていました。そのSC社のサーバーが、第三者に不正にアクセスされたそうです。

日時も書いてあります。不正アクセスは2026年10月2日20時33分ごろから10月3日8時1分ごろにかけて。損保ジャパンがSC社から連絡を受けたのは10月3日でした。SC社は不正アクセスの経路を遮断する緊急対応を終えている、という説明です。
また、いまの時点で、お客さま情報が不正に使われた事実は確認されていない、とのことでした。
流出したかもしれない情報の中身
対象は、問い合わせ単位の延べ件数で約6万件です。同じお客さまが何度も問い合わせた分は、重複して数えているそうです。つまり、6万人ではない可能性が高いと思います。これはお知らせの書き方から私が読んだことです。
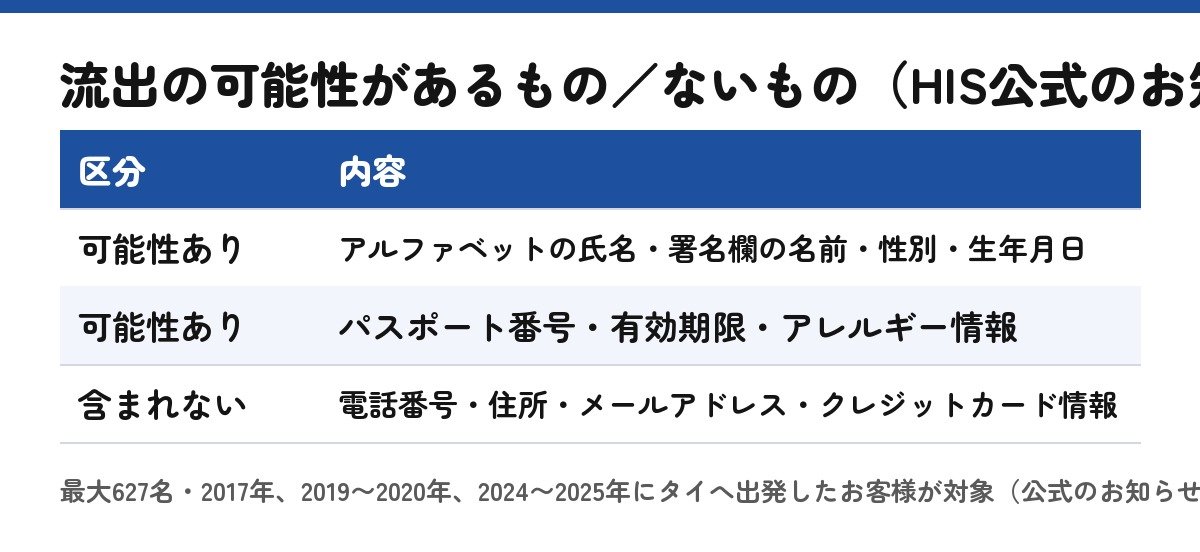
情報の項目は、氏名、電話番号、住所、メールアドレス、勤務先に関する情報(法人名・部門名・業種・代理店名など)、ドライバーID、運転アラートに関する情報(種別と発生日時)、ご利用機器の情報(ドライブレコーダーのシリアル番号など)、お申込み番号、問い合わせ内容(件名と本文)でした。
逆に、金融機関の口座、クレジットカード、マイナンバーカードの情報は含まれていない、と書いてあります。ここは大事なところだと思います。
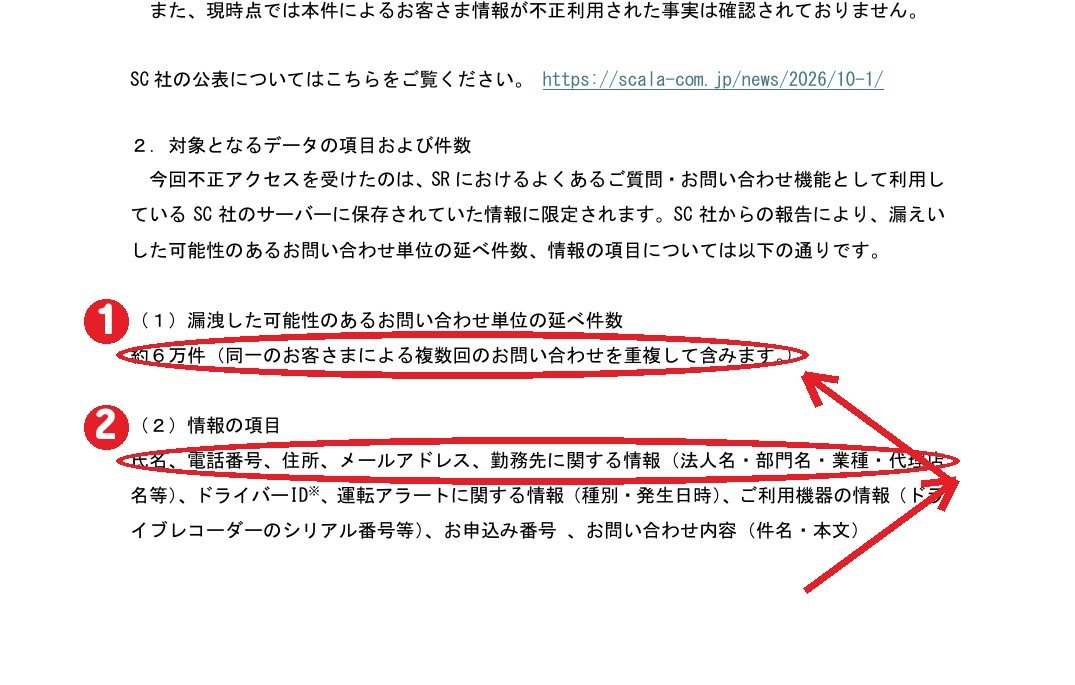
ちなみにドライバーIDは、このサービスを使う事業者がドライバーごとに付けるIDで、運転の振り返りや安全運転の指導に使うものだそうです。個人の運転の記録に近い情報なので、気になる人は多いかもしれません。
SC社の公式お知らせも読んでみた
SC社も10月6日付でお詫びとお知らせを出していました。こちらは、FAQシステム「i-ask」の管理サイトに第三者が不正にログインして、不正なプログラムを置いたと説明しています。
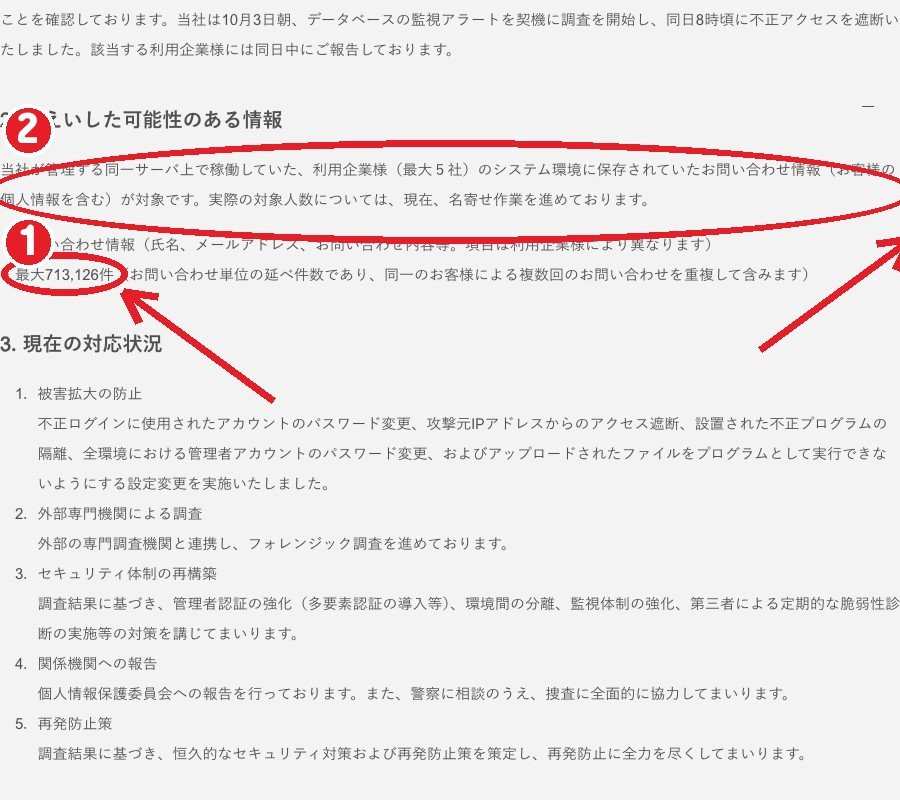
気になったのは件数です。SC社は同じサーバーで動いていた利用企業(最大5社)の問い合わせ情報が対象で、最大713,126件、と書いていました。損保ジャパンの約6万件は、その一部ということになります。ざっと割ると1割弱です。ただ、これは私の計算で、公式の言葉ではありません。
SC社はデータベースの監視アラートをきっかけに10月3日の朝に調査を始めて、同日8時ごろに不正アクセスを遮断したそうです。個人情報保護委員会へ報告し、警察にも相談している、とも書いてありました。
実際の対象人数は、いま名寄せ(同じ人をまとめる作業)を進めているところで、分かっていません。数字はこれから変わるかもしれませんね。
いま気をつけたいこと
損保ジャパンのお知らせは、氏名や問い合わせ内容を使って、同社や関係者を装った電話やメールで詐欺が行われるおそれがある、と注意しています。不審な連絡のリンクや添付ファイルは使わないでほしい、身に覚えのない連絡はお客さま専用窓口へ、という案内でした。
専用窓口は0120-268-567(フリーダイヤル)で、平日9時から17時(土日祝・年末年始は休み)です。この番号はお知らせにそのまま載っていたものです。
個人情報保護委員会が出している、詐欺電話のショートドラマも貼っておきます。1分40秒です。今回の件と直接の関係はありませんが、「電話で個人情報を聞かれたらどうするか」を考えるきっかけになりそうです。
自分が対象かどうかは、個別連絡が来るかどうかで分かる、とお知らせにあります。個別の連絡が難しい人には、今回の公表をもって連絡に代える、という書き方でした。つまり、連絡が来ないから安全、とも言い切れないみたいです。
損保ジャパンは今後、SC社と一緒に原因を調べて、再発防止を強く求めるそうです。あわせて、自社の委託先管理のやり方も検証して、管理を強める方法と時期を決める、とありました。
現時点で、本件の情報がネット上に公開・拡散された事実は確認されていない、という説明です。ただ、継続して監視する、とも書いてあるので、続報があれば更新されると思います。
まとめるとこうです。損保ジャパン本体ではなく外部委託先のサーバーが狙われて、ドラレコ向けの問い合わせ情報が約6万件流出した可能性があります。氏名や電話番号は含まれますが、口座やカード、マイナンバーカードは含まれていません。あなたの会社でドライブレコーダーを使っていたら、窓口に問い合わせた覚えはありますか?
あわせて読みたい
参考にしたところ
- 損害保険ジャパン「当社事業者向けサービスで使用する外部委託先システムへの不正アクセスによるお客さま情報漏えいの可能性について」(2026年10月7日、PDF)
- 株式会社スカラコミュニケーションズ「FAQシステム「i-ask」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月6日)
- 共同通信「損保ジャパン、情報流出か 顧客6万件、不正アクセス」(Yahoo!ニュース)
- 個人情報保護委員会チャンネル「その電話、“詐欺”かも!よく分かるショートドラマ」(YouTube)
- 話題のきっかけ: 10月7日のニュースと各社の公式お知らせ。写真はウィキメディア・コモンズ(イメージ)と公式PDF・公式ページの画面、表は自作です。