「HIS不正アクセスの件、自分のパスポート情報も漏れたのかな」。10月7日、そんな不安がネットで広がりました。数字だけが先に回ってきたので、HISが出した公式のお知らせ(PDF)を開いて、何が書いてあるのか確かめてみました。
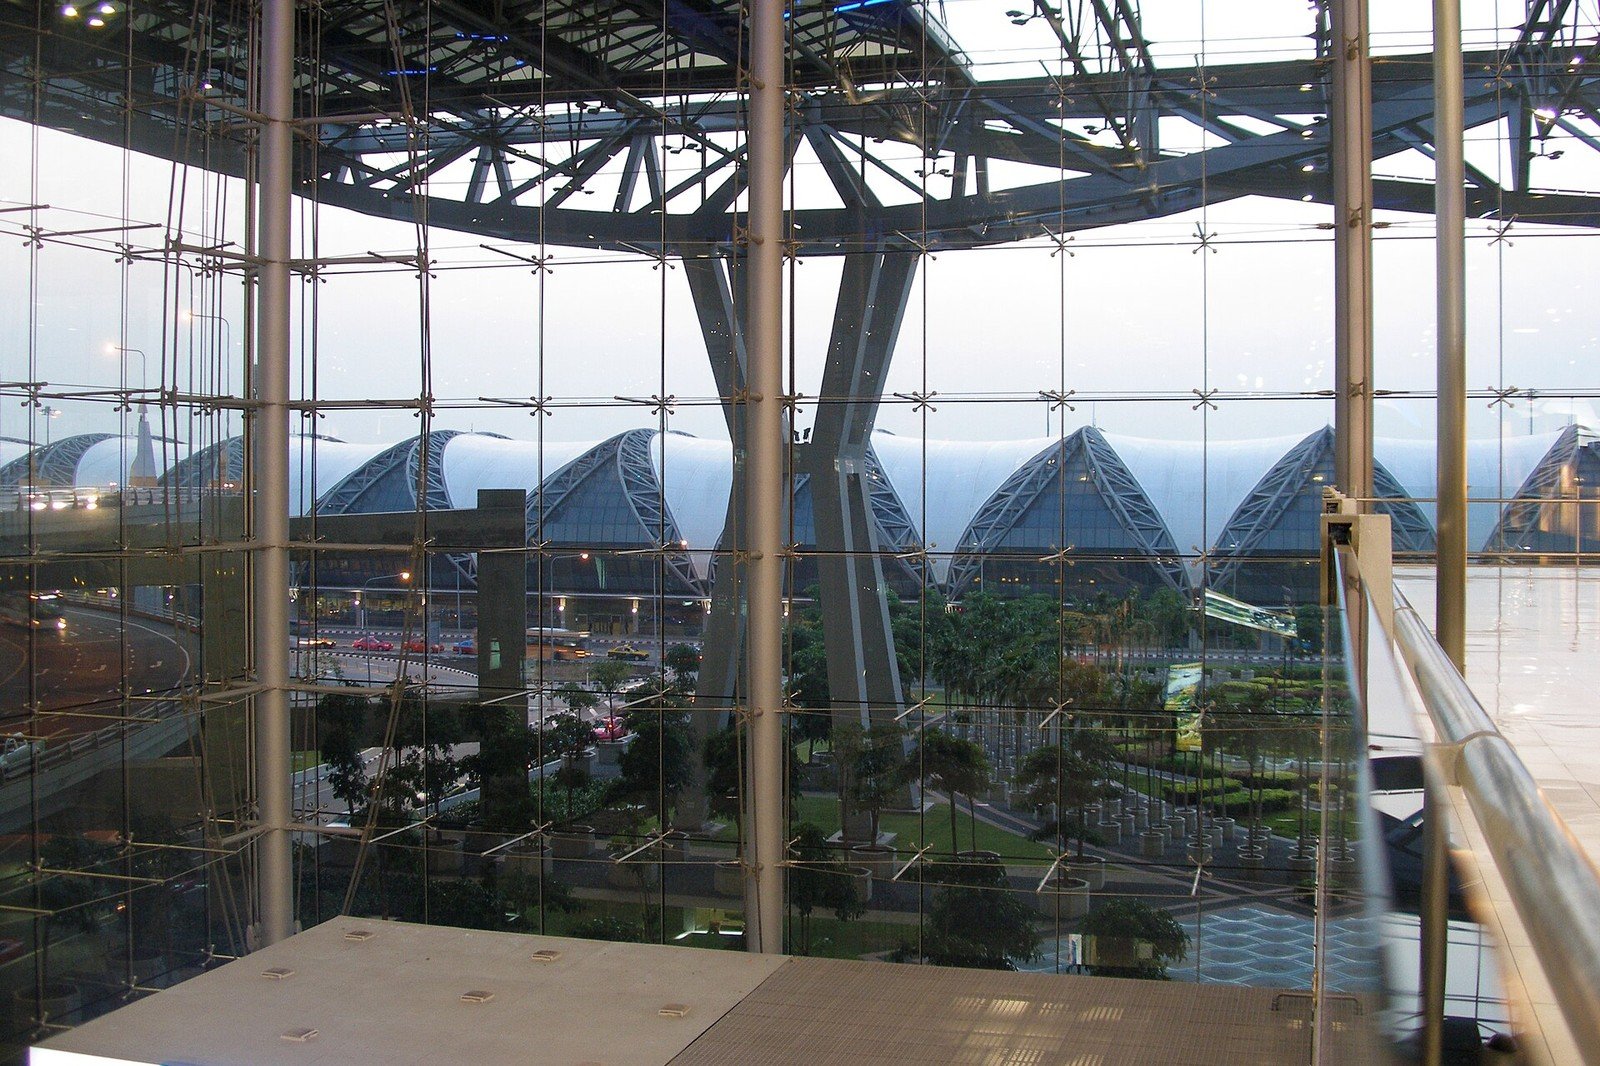
まず事実確認。HISのタイ現地法人が不正アクセスを受けた
お知らせによると、被害を受けたのはタイ現地法人(H.I.S. TOURS CO., LTD.)のファイルサーバです。2025年12月11日、サーバの検知ソフトがアラートを出し、第三者の不正アクセスの可能性が高いと判断した、と書いてあります。

すぐにそのサーバをネットワークから切り離して、外部からのアクセスも制限したそうです。そのあと外部の専門家も入れて調べると、データの一部が不正に引き出された可能性が分かった、という流れでした。
流出したかもしれない情報は、パスポート番号まで
対象は最大627名。アルファベットの氏名、署名欄の名前、性別、生年月日、パスポート番号、有効期限、それにアレルギー情報が並んでいます。アレルギー情報まで入っているのは、見出しだけだと見落としやすいところですね。
対象は、2017年、2019〜2020年、2024〜2025年にHISでタイへ出発したお客様です。逆に、電話番号・住所・メールアドレス・クレジットカード情報は含まれていない、とはっきり書いてありました。
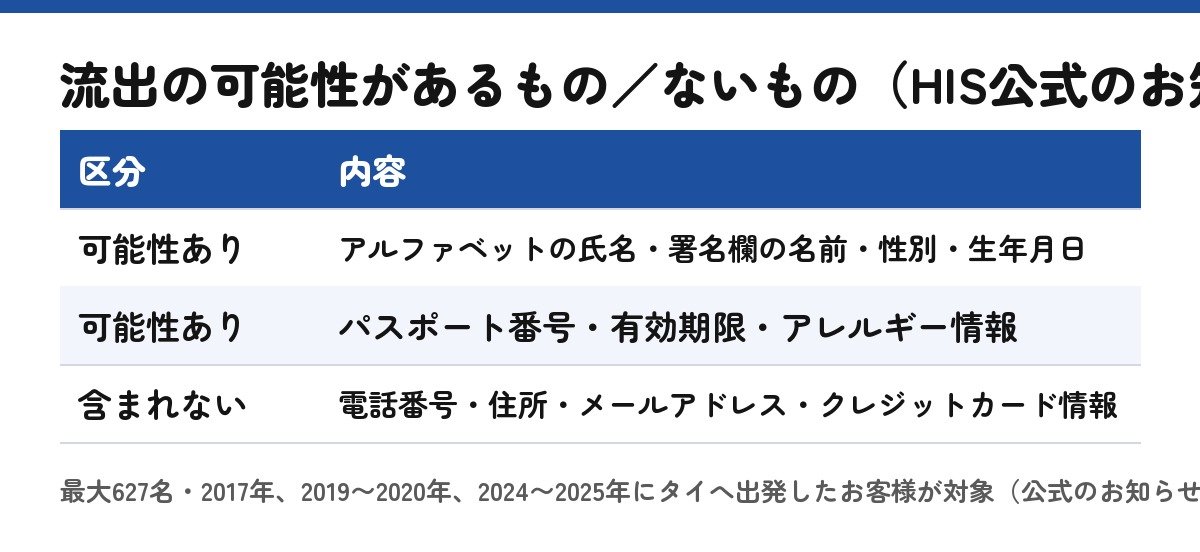
つまり、旅行先がタイ以外だった人は、この件の対象ではなさそうです。ただ、これはお知らせの文面から私が読み取っただけです。自分が対象かどうかは、HISからの連絡で確かめるのが確実だと思います。
なぜ公表までに7か月半もかかったのか
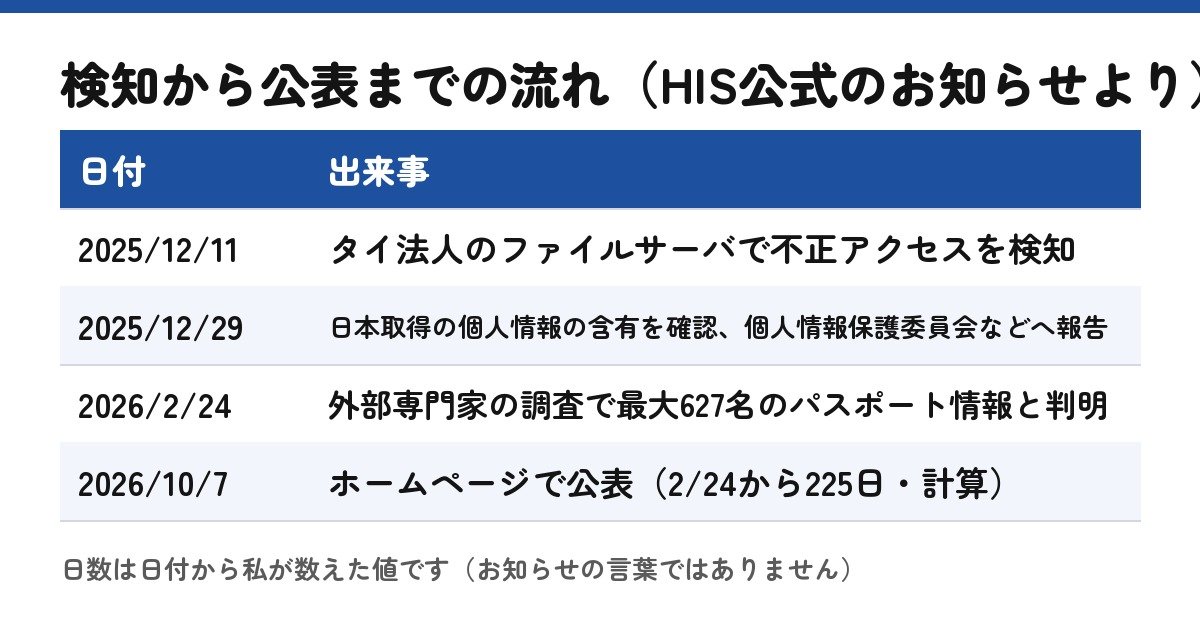
気になったのは日付です。2025年12月29日に、サーバ内に日本で取得した個人情報の一部があると確認して、個人情報保護委員会と認定個人情報保護団体(JIPDEC)に報告した、とあります。
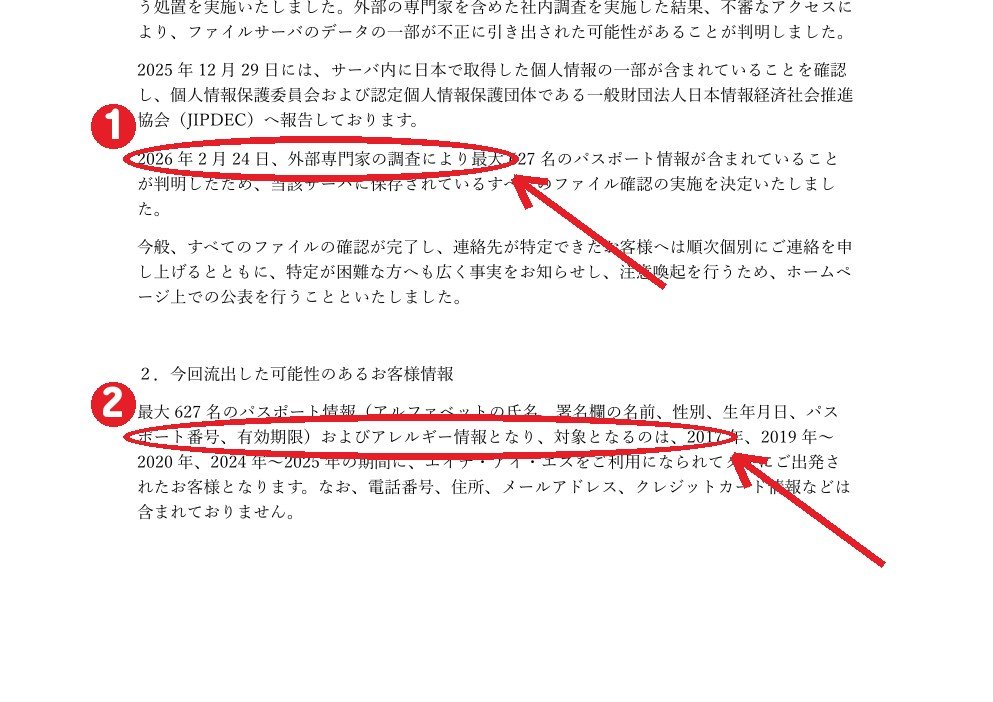
パスポート情報が最大627名分と分かったのは、2026年2月24日。今回の公表は10月7日です。日付を数えてみると225日で、約7か月半になります。これは私が数えた日数で、お知らせの言葉ではありません。
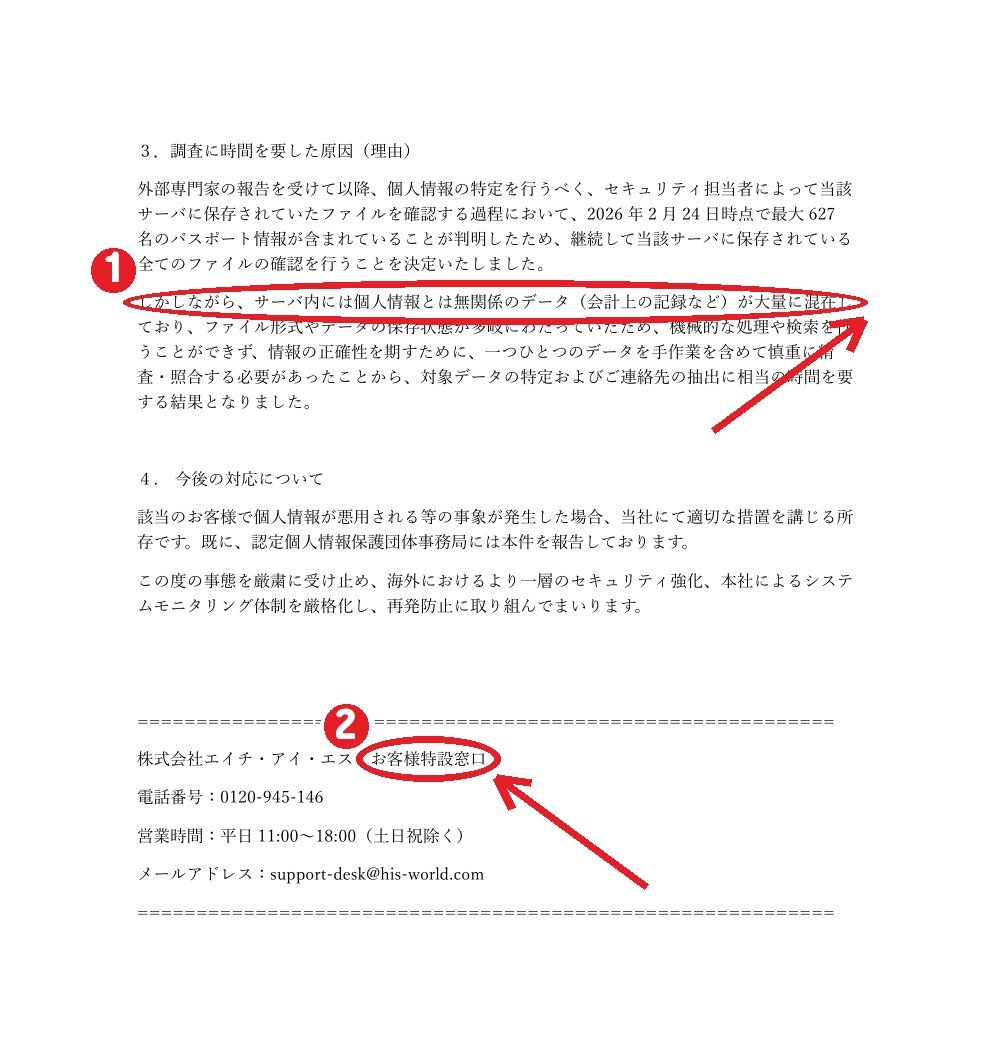
お知らせは、この理由を「調査に時間を要した原因」として自分で説明していました。サーバには会計の記録など、個人情報と関係ないデータが大量に混ざっていたそうです。ファイルの形式もばらばらで、機械的な検索ができず、手作業で一つずつ確かめたとあります。
説明としては筋が通っているようにも読めます。でも、利用者からすると「その間、自分は何も知らなかった」という気持ちも残りますよね。ここは受け取り方が分かれそうです。
いま確かめられていること、まだ分からないこと
お知らせによると、連絡先が分かったお客様には順番に個別で連絡します。特定が難しい方へは、ホームページでの公表で知らせる方針です。悪用などがあれば、HISが適切に対応するとも書いてありました。
共同通信の報道では、流出した情報の悪用は今のところ確認されていない、とされています。ただ、これは報道にある説明で、お知らせの文面からは私は確認できませんでした。
問い合わせ先として、HISのお客様特設窓口が案内されています。電話は0120-945-146、平日11:00〜18:00(土日祝は休み)。メールはsupport-desk@his-world.comです。
私ならこうするかな、という話
ここからは、お知らせにない私の感想です。タイに行ったことがあって、時期が重なるなら、まず自分に連絡が来ていないか見ると思います。HISを名乗る電話やメールが届いても、リンクは開かず、公式サイトの特設窓口から確認するかな、と考えます。
個人情報保護委員会が、不正アクセスによる個人データの漏えいについて、注意喚起の動画を出しています。短いので、下に貼っておきます。少し前の動画ですが、基本の考え方は今回の話にもつながるみたいです。
まとめるとこうです。HISのタイ法人のサーバが不正アクセスを受けて、最大627名のパスポート情報が流出した恐れがあります。検知は2025年12月、公表は2026年10月7日でした。続報が出たら、またお知らせの更新を確かめたいと思います。みなさんは、旅行のあとのパスポート情報が入った書類を、どう扱っていますか?
あわせて読みたい
参考にしたところ
- 株式会社エイチ・アイ・エス「子会社ファイルサーバへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」(2026年10月7日)
- 共同通信「HIS、顧客の旅券情報が流出か 627人分、不正アクセス」(Yahoo!ニュース、10月7日)
- 個人情報保護委員会チャンネル「ショート版【注意喚起】不正アクセスによる個人データ漏えい防止のための注意喚起」
- 話題のきっかけ: 10月7日の公式お知らせと各メディアの報道。写真はウィキメディア・コモンズ(イメージ)とHIS公式PDFの画面、表は自作です。