寝る前にシーモア開いたら、まだメンテ中。そんな人、多いみたいです。コミックシーモアは15日の昼に止まってから、今日で4日目。18日夜の第3報でも再開日は出ませんでした。
でも買ったマンガが消えたわけではないらしい。運営のNTTソルマーレの発表を2本読んで、わかっていることだけ並べてみました。
15日の昼、突然止まった
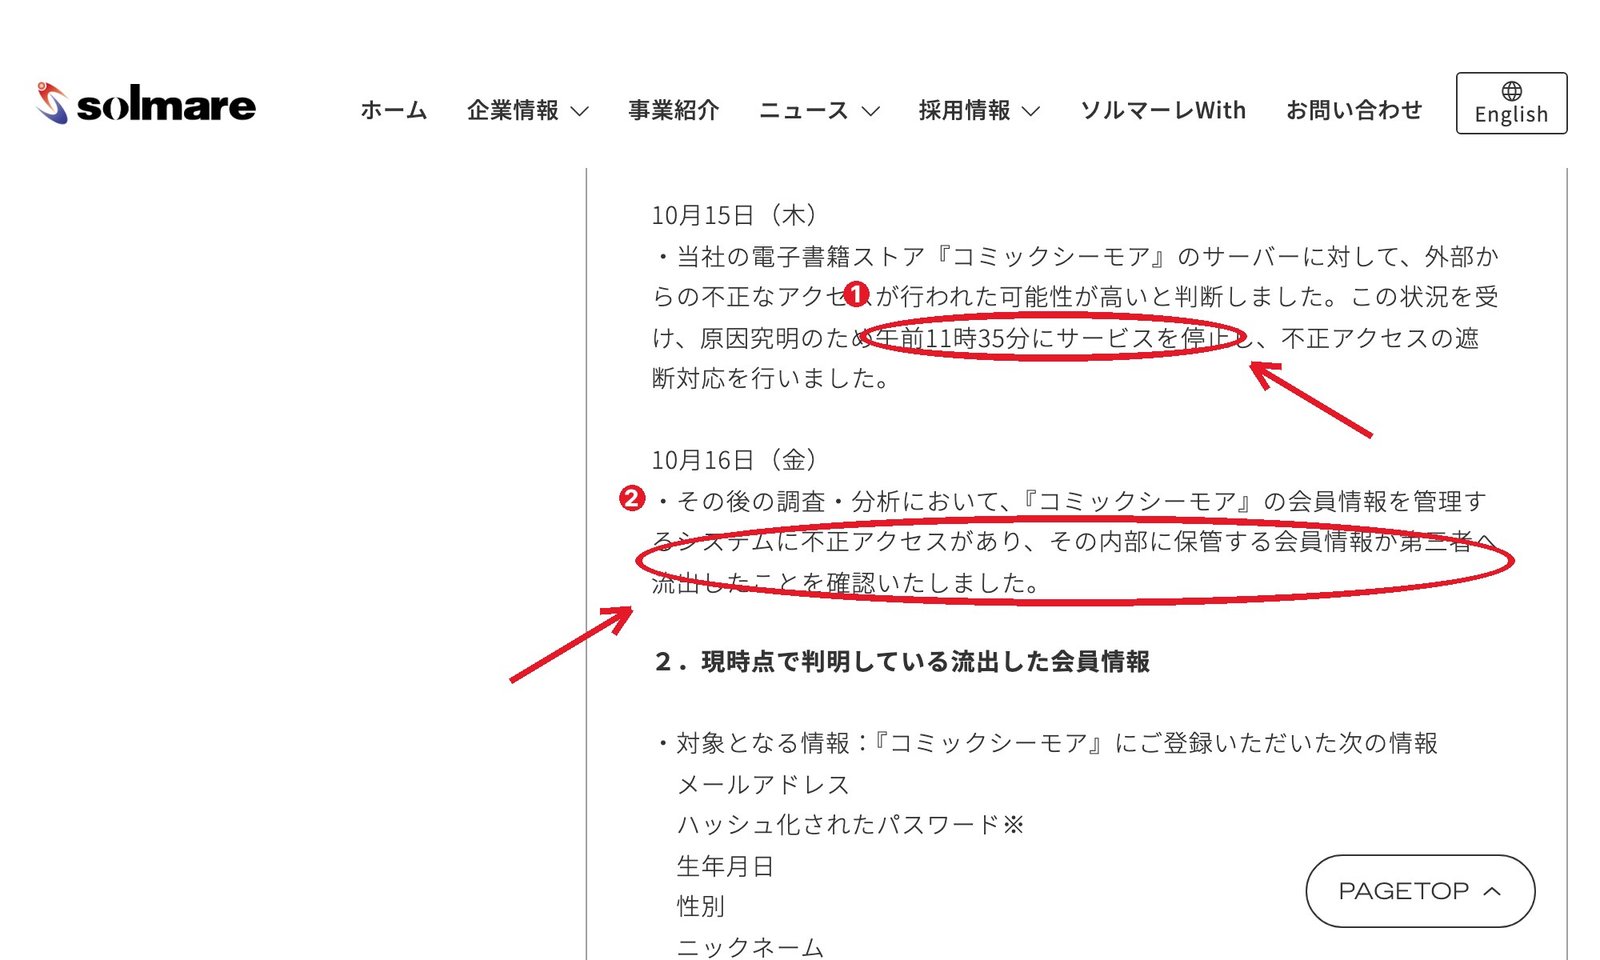
第2報によると、15日(木)に外から不正なアクセスが行われた可能性が高いと判断して、午前11時35分にサービスを止めたそうです。そのまま不正アクセスの遮断対応に入ったとのこと。
16日(金)には、会員情報を管理するシステムに不正アクセスがあって、中に保管していた会員情報が第三者へ流出したことを確認したと発表しました。「可能性」から「確認」に変わったのがこの日です。
漏れたのは5つ、カードは無事
流出したのは、登録時のメールアドレス、ハッシュ化されたパスワード、生年月日、性別、ニックネームの5つ。対象件数は18日の時点でも「引き続き精査中」でした。
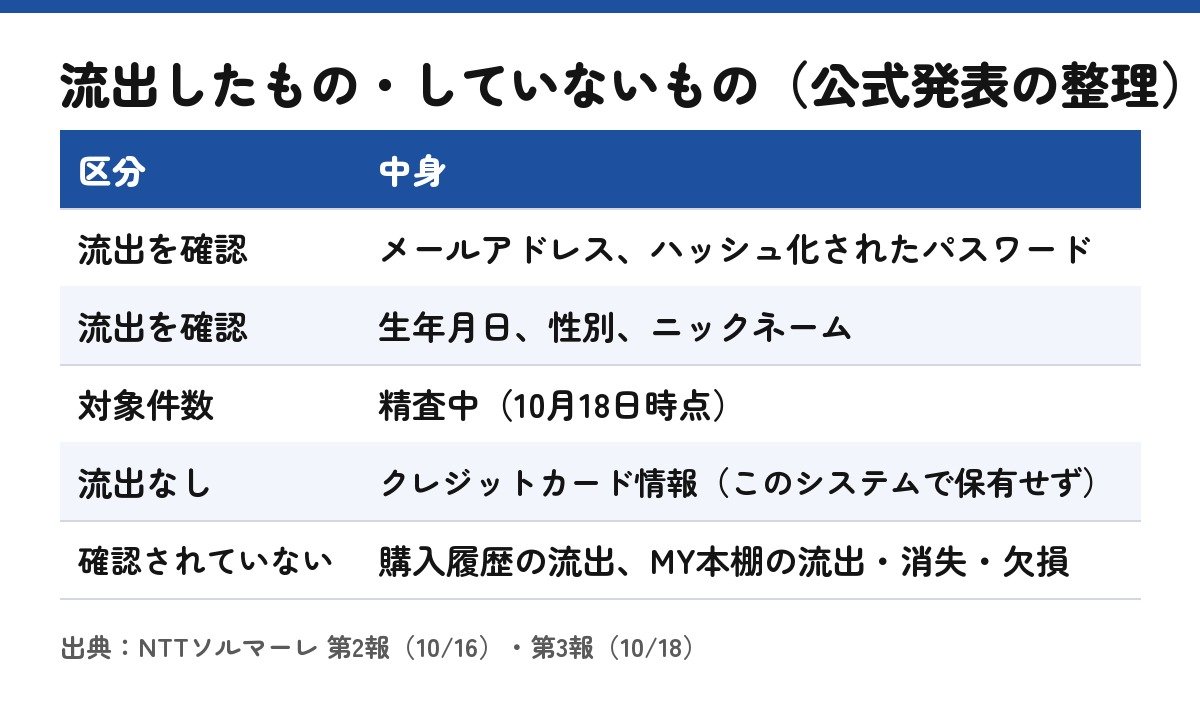
ハッシュ化されたパスワードは、元のパスワードをそのまま保存せず、読み取れない形に変えたものらしいです。とはいえ安心しきれないので、会社も他社サービスのパスワード変更をお願いしています。
クレジットカード情報は、このシステムでは持っていないので流出していないとのこと。購入履歴の流出、MY本棚の流出・消失・欠損も今のところ確認されていないそうです。ここはちょっとホッとしました。

ちなみにコミックシーモアは、セブン-イレブンとの取り組みがニュースになったり、テレビで紹介されたりしていた大手の電子書籍ストアです。ふだん通勤中に読んでいる人なら、止まった日の昼から「あれ?」となったはず。SNSでも「続きが読めない」という声がけっこう流れていました。
第3報でわかったこと
18日の第3報では、原因は特定できたと書かれていました。侵入経路と攻撃の手口もわかって、同じ不正アクセスと被害の広がりを防ぐ対策をしているそうです。

気になる点もひとつ。前回発表した会員情報に加えて、一部のシステムログファイルも閲覧・取得されていたことがわかったみたいです。そのログに会員情報が入っていないか、今調べているとのこと。
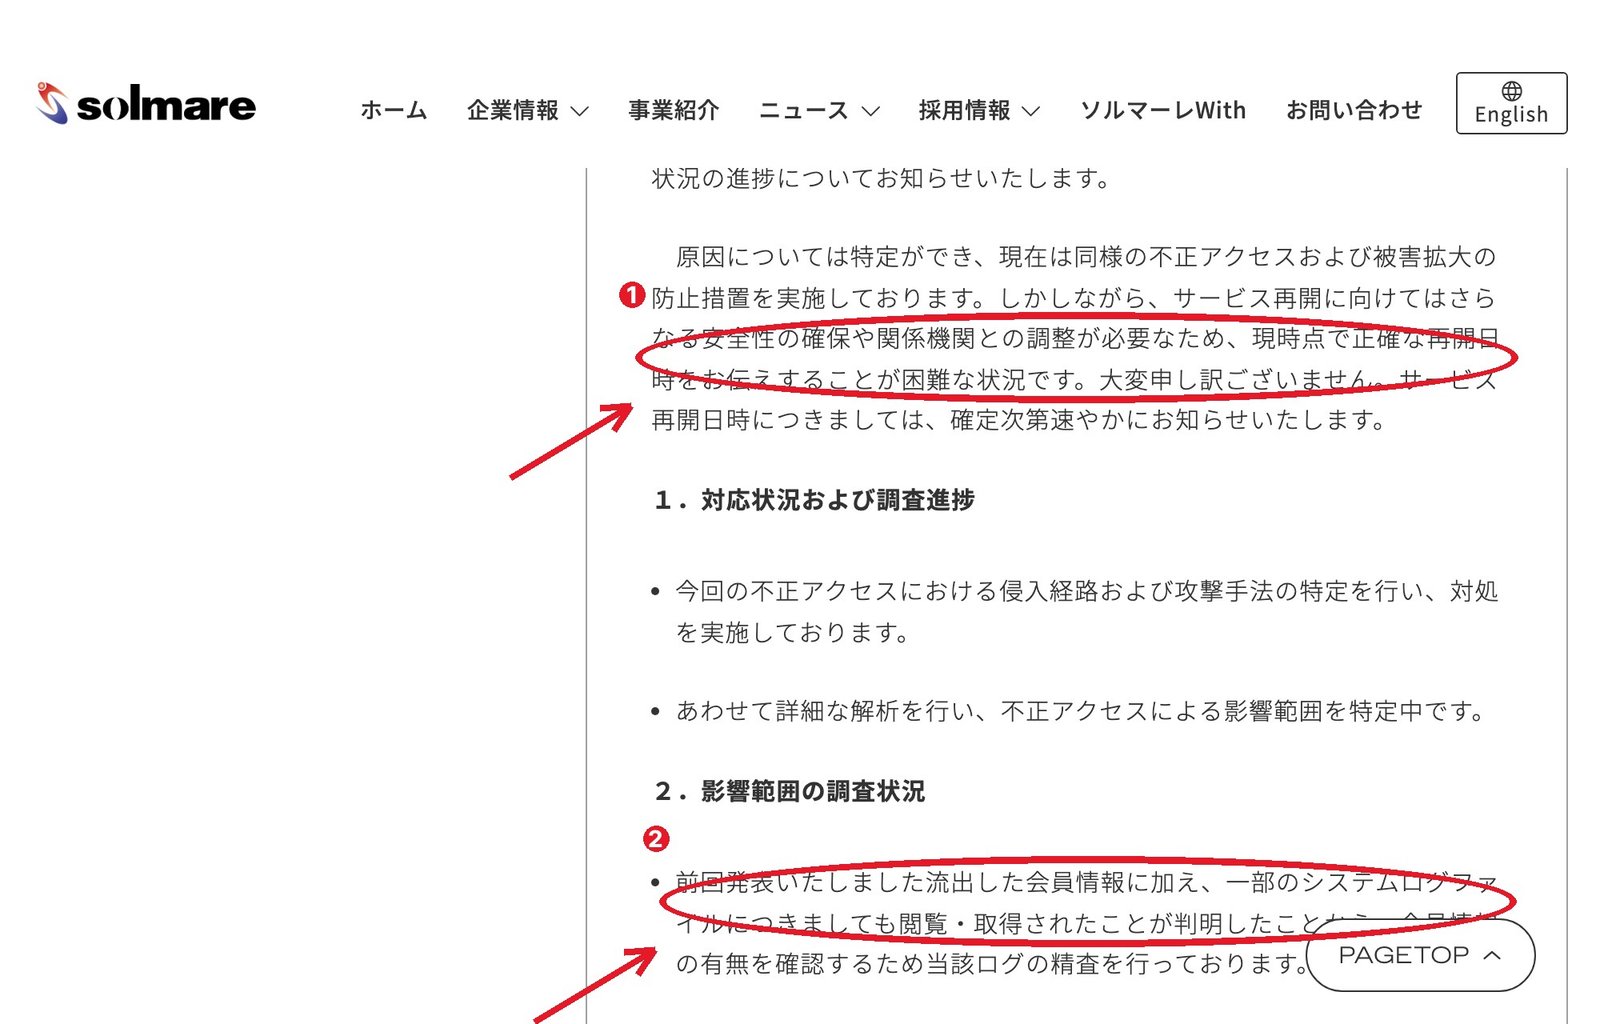
再開については「現時点で正確な再開日時をお伝えすることが困難な状況です」。安全が確保できたら、購入済み書籍のWEB閲覧から順番に再開する準備をしているそうです。再開のときは全会員にパスワードの再設定をお願いする予定だとか。
今夜やっておくこと
一番大事なのは使い回しのチェックです。シーモアと同じメールアドレスとパスワードの組み合わせを、ほかのサービスでも使っていたら変えておくのが安心。通販サイトやSNSあたりは特に。
あと、シーモアを名乗るメールには気をつけたほうがよさそう。会社も、身に覚えのないメールのURLや添付ファイルは開かないで、と呼びかけています。「再開しました、こちらからログイン」みたいなメールが来ても、公式サイトから自分で開くのが無難です。
パスワードを変えるなら、ほかで使っていない長めのものにするのが基本です。覚えきれないなら、スマホやブラウザのパスワード管理機能に任せるのもアリ。2段階認証が使えるサービスは、この機会にオンにしておくと安心です。
それから、生年月日とニックネームも流出項目に入っています。生年月日をパスワードや暗証番号に使っている人は、そこも見直しておいたほうがいいかも。秘密の質問の答えに使っている場合も同じです。
この数日、ブックオフやバーガーキングなど、不正アクセスのニュースが続いています。ひとつのサービスの問題というより、使い回しのパスワードがあると被害が広がりやすい、という話なんですよね。今回をきっかけに、まとめて点検するのが一番いい気がします。
TBS NEWS DIGの動画でも経緯がまとまっていました。
続きが気になる連載の途中で止まってる人、けっこういると思います。みなさんは再開まで待つ派ですか、それとも紙で買っちゃう派ですか?
あわせて読みたい
参考にしたところ
- NTTソルマーレ「『コミックシーモア』会員情報の流出に関するご報告(第3報)」(2026.10.18)
- NTTソルマーレ「『コミックシーモア』会員情報の流出に関するお詫びとお願い(第2報)」(2026.10.16)
- オリコン「『コミックシーモア』サービス再開の見通し立たず」(2026.10.18)
- ネタ元:10月18日夜のYahoo!ニュースアクセスランキング・写真はウィキメディアの資料写真と公式発表の画面、自分で作った表です。