
大阪公立大の授業が、まるごと1週間止まっています。10月2日の未明に始まった大規模なシステム障害。大学は10月5日に会見を開いて、原因はランサムウェアによるサイバー攻撃だったと明らかにしました。学長が「多くの方々にご不便とご心配をおかけし、深くお詫び申し上げます」と頭を下げています。
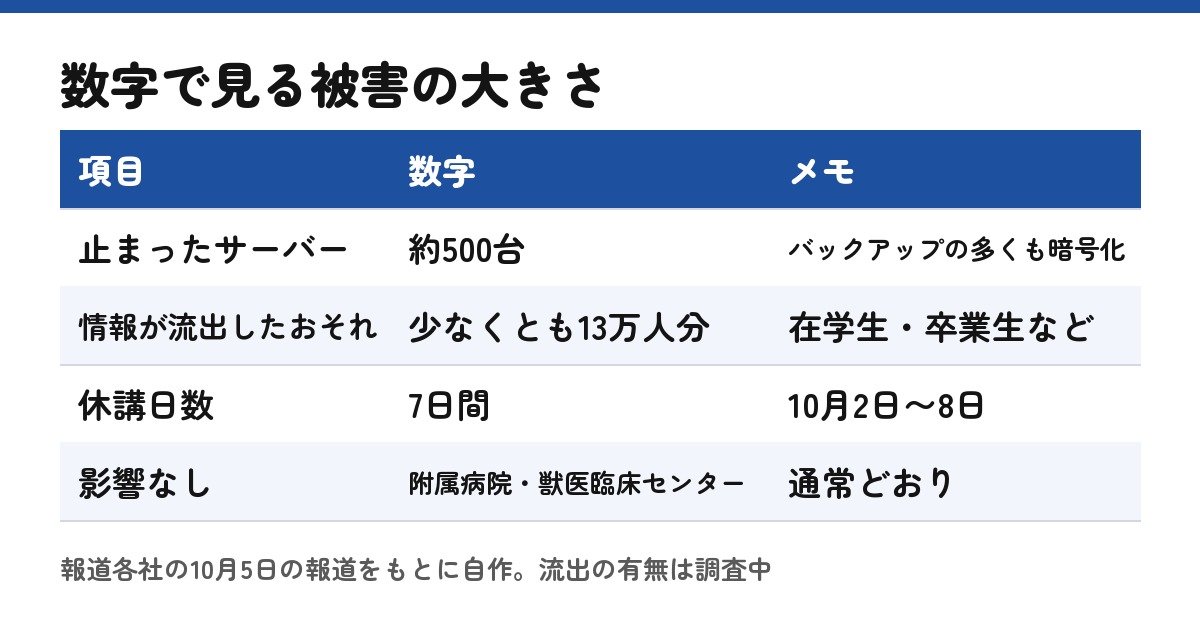
気になるのは、少なくとも13万人分の個人情報が流出したおそれがあること。在学生だけじゃなく卒業生も入っているみたいです。
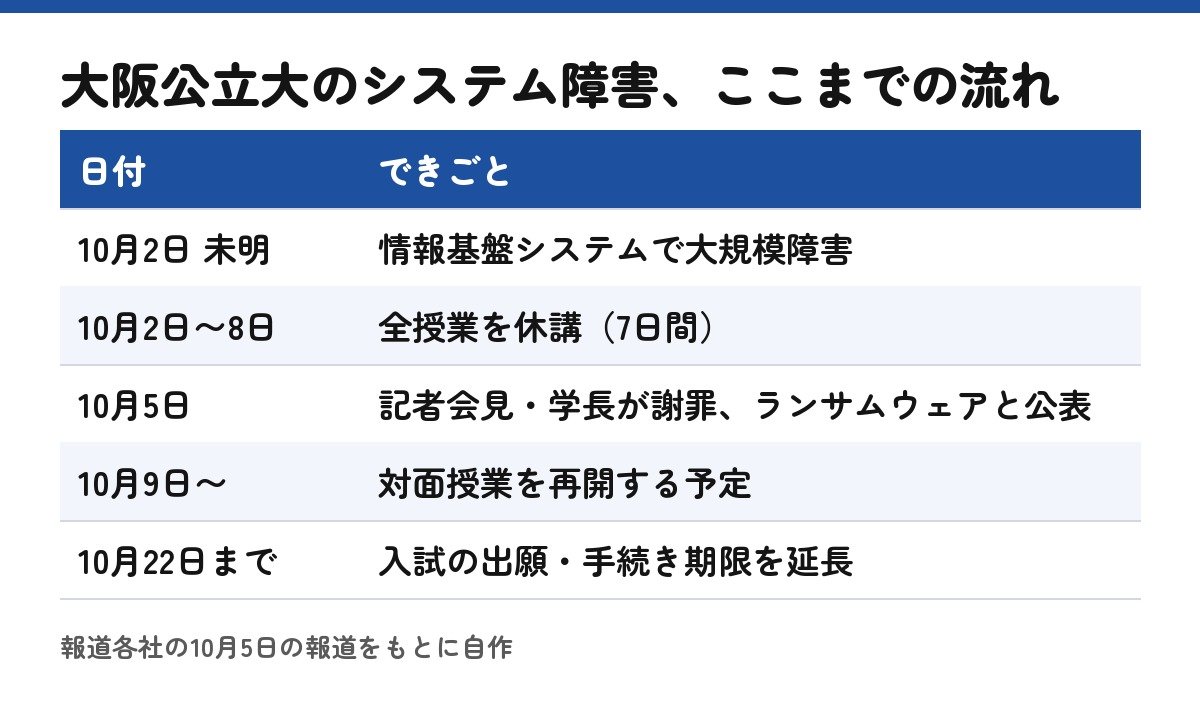
何が起きたのか、日付で追ってみる
報道をまとめると、10月2日の未明に情報基盤システム全体で障害が起き、その日から8日まで全授業が休講になりました。最初は「原因を調査中」でしたが、5日の会見でランサムウェアだと公表されています。
止まったサーバーは約500台。しかもバックアップの多くまで暗号化されて使えなくなったと報じられています。対面授業は9日から再開する予定ですが、オンライン授業は復旧の様子を見て決めるそうです。
一方で、医学部附属病院と獣医臨床センターのシステムは影響を受けておらず、通常どおり動いているとのことでした。病院の電子カルテが止まらなかったのは、不幸中の幸いと言えそうです。
13万人分、だれの情報なのか
流出のおそれがあるのは在学生や卒業生など少なくとも13万人分。前身の大阪市立大学と大阪府立大学の学生も含まれていて、市大は1995年以降、府大は2005年以降の入学者が対象になっているらしいです。
ただ、実際に外に持ち出されたかどうかは調査中です。身代金を要求されたのかどうかも、10月5日の時点では公表されていません。ここは続報を待つしかなさそうですね。
市大の1995年から数えると、今年でおよそ31年分。卒業して何十年もたった人の名前や連絡先が、大学のシステムに残っていたことになります。卒業生にとっては、自分も入っているかもしれないという感覚がわきにくいのが逆に心配です。
法律の面では、不正アクセスで個人情報が漏れたおそれがある場合、組織は個人情報保護委員会への報告と、本人への通知が必要になるしくみです。対象の人には、大学からなんらかの連絡が来るはずなので、それを待ちつつ、あやしい連絡には反応しないようにしておきたいですね。
ランサムウェアって、そもそも何?
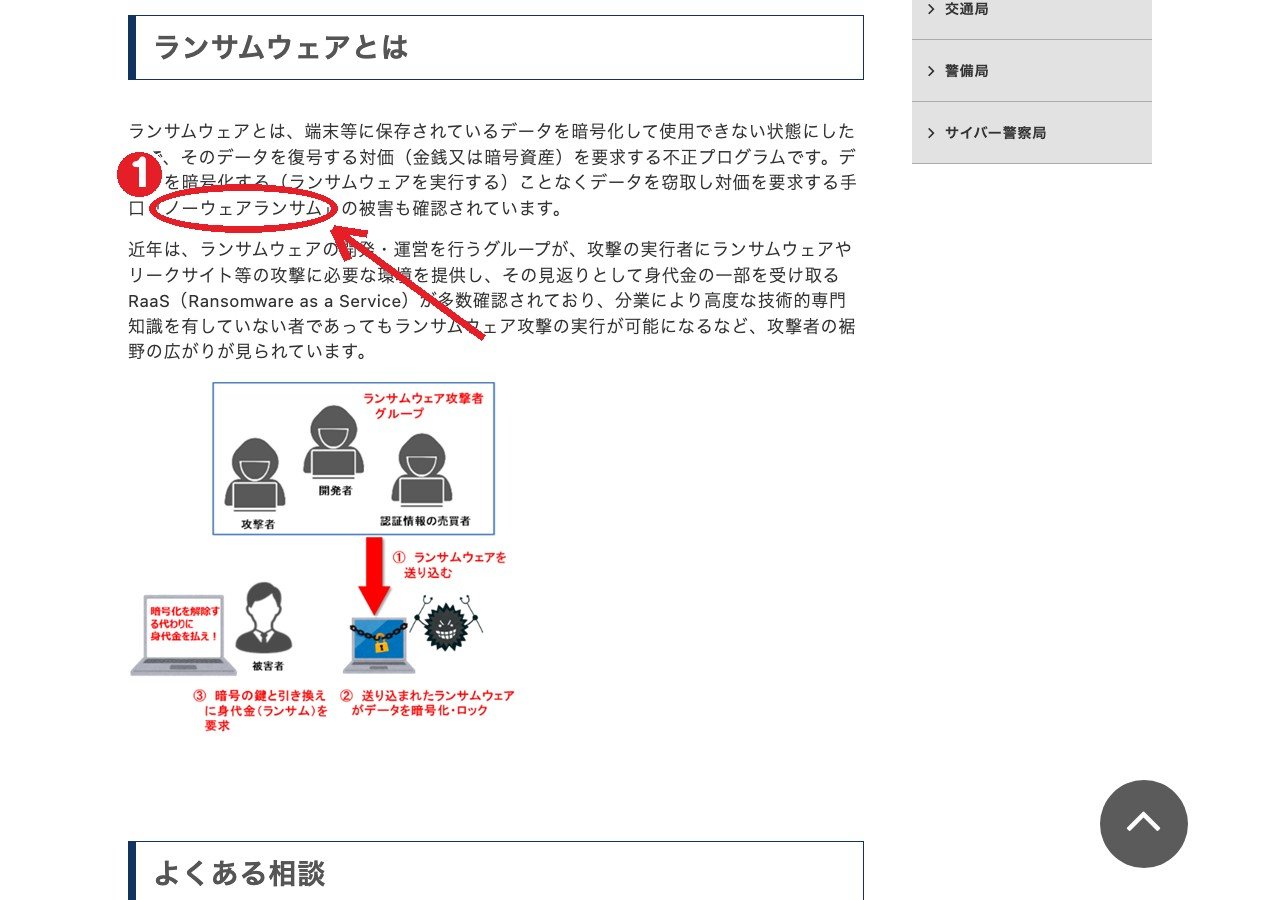
警察庁の説明だと、ランサムウェアはパソコンなどのデータを暗号化して使えなくし、元に戻す代わりにお金を要求する不正プログラムのこと。最近は暗号化しないままデータだけ盗んで対価を求める「ノーウェアランサム」という手口も出てきているそうです。
怖いのは、攻撃する側が分業化していること。ランサムウェアを作るグループと実際に攻撃するグループが分かれていて、高度な技術がなくても攻撃できるようになっている、と警察庁は書いています。大学や病院、企業がねらわれやすいのも、止まると困るところだからなんですよね。
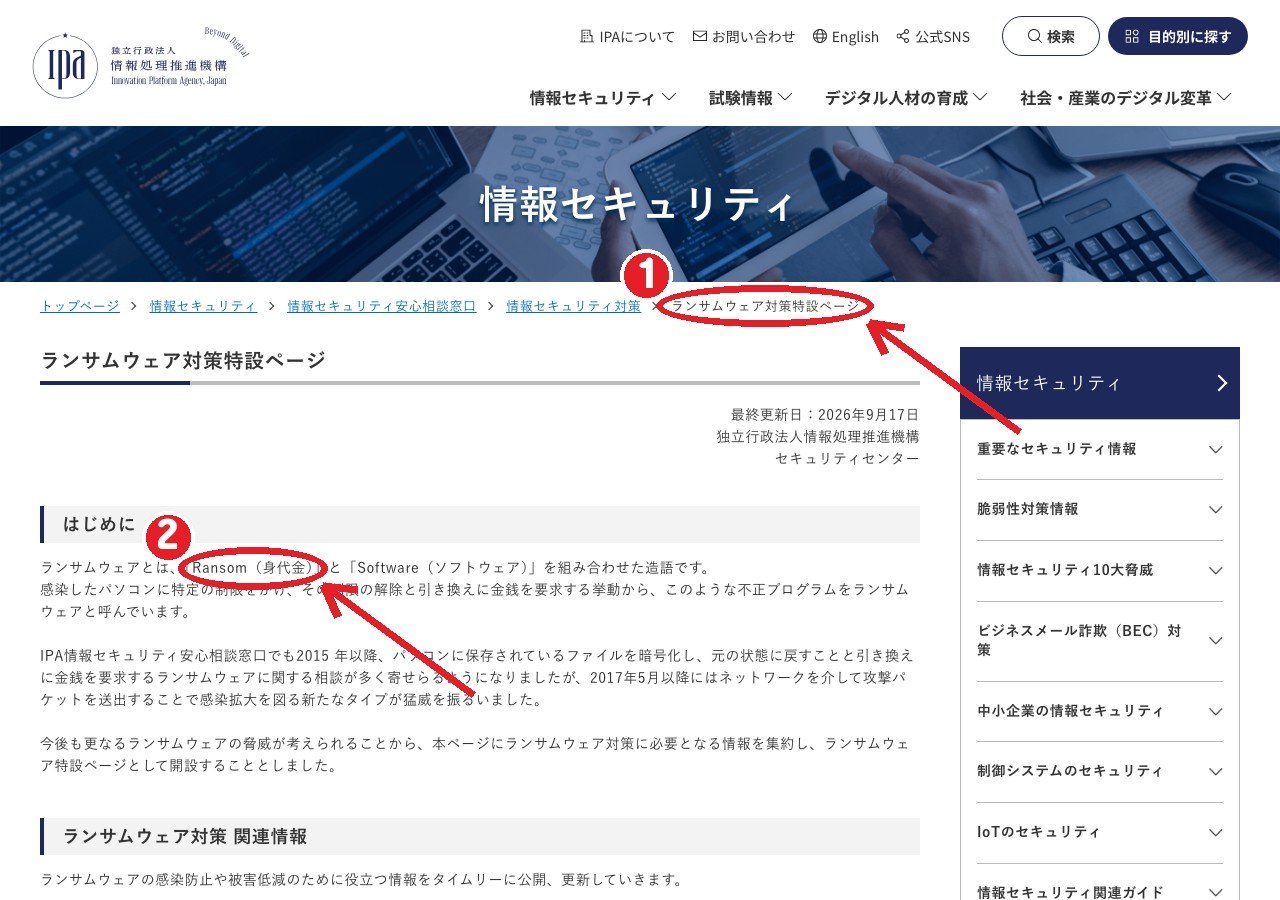
バックアップまで暗号化されたというのも、最近よく聞くパターンです。ネットワークにつながったままのバックアップは、本体と一緒にやられてしまうことがある。IPAなどがオフラインの保管をすすめているのは、まさにこのためです。
身代金を払えば元に戻るのでは、と思うかもしれません。でも払ってもデータが戻る保証はなく、盗まれた情報が消される保証もない。警察などが支払いに応じないよう呼びかけているのは、そのためだそうです。
学生や卒業生が、いまできること
大学は、ふだんの基盤システムとは切り離した臨時のお知らせサイトで情報を出しています。学生には個人のメールアドレスを登録するよう案内していて、入試の出願や手続きの期限も10月22日まで延ばしたそうです。
- 大学の臨時お知らせサイトを、ブックマークから開く
- 「大学から」を名乗るメールやSMSのリンクは、すぐに押さない
- 大学のアカウントと同じパスワードを、ほかのサービスで使っていないか見直す
- 卒業生も、身に覚えのない連絡がないか、しばらく気にしておく
こういう事件のあとは、それに便乗した詐欺メールが増えがちです。「情報流出の確認のため」とか「補償の手続き」といった文面は特にあやしい。公式サイトで同じ案内が出ているか、自分で確かめるのが一番だと思います。
授業が1週間止まると、試験や実習の予定もずれていきますよね。みなさんの学校や職場では、こういうときの備え、何か決まっていますか?
あわせて読みたい
参考にしたところ
- ライブドアニュース「大阪公立大がランサムウェア被害を公表、全授業休講で学長が謝罪」(2026年10月5日)
- ABCニュース「大阪公立大学で大規模システム障害 全授業が1週間休講に」
- 警察庁「ランサムウェア被害防止対策」
- IPA「ランサムウェア対策特設ページ」
- 話題のきっかけ: Googleトレンドで急上昇した「大阪公立大学」。写真はウィキメディア・コモンズと公的機関のページ、表は自作です。